

 サイバーポスチャレーティング
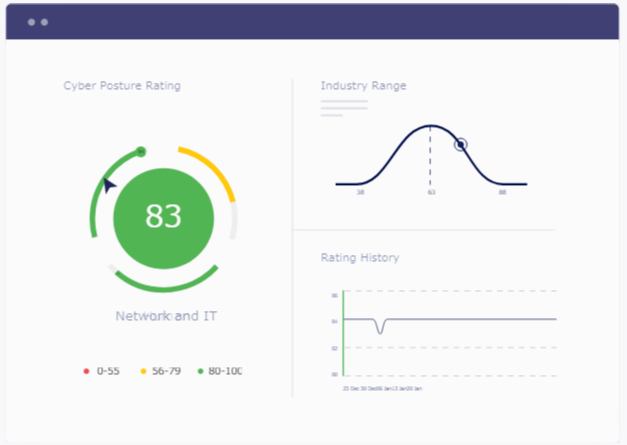
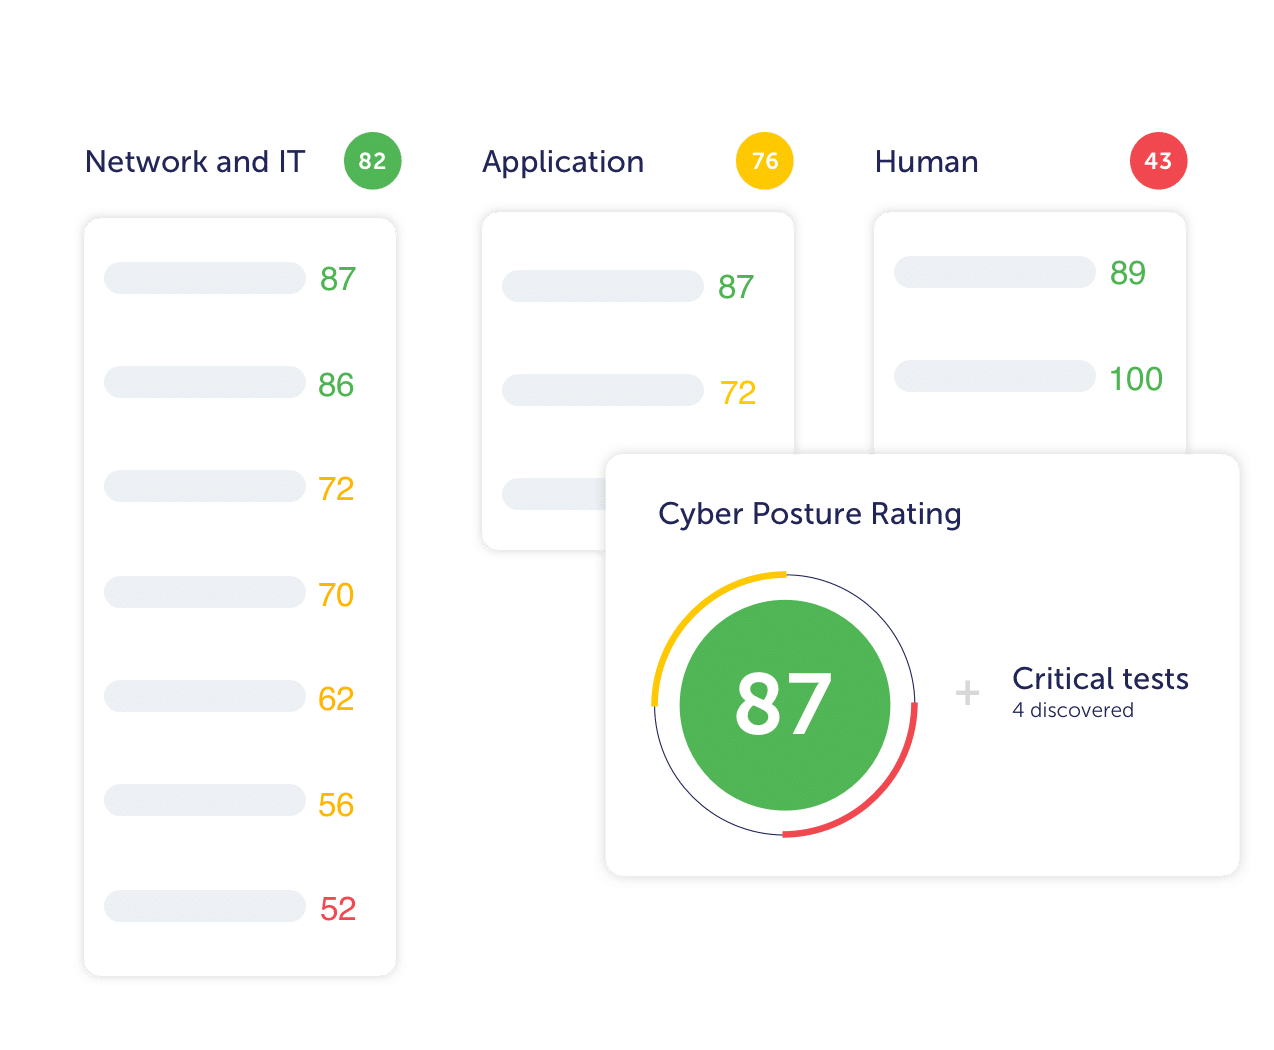
外部アタックサーフェス評価は数時間で実施可能です。サードパーティに対し、サイバーポスチャー(セキュリティ態勢)を表す0~100のスコアリングを付与します。
 包括的な分析
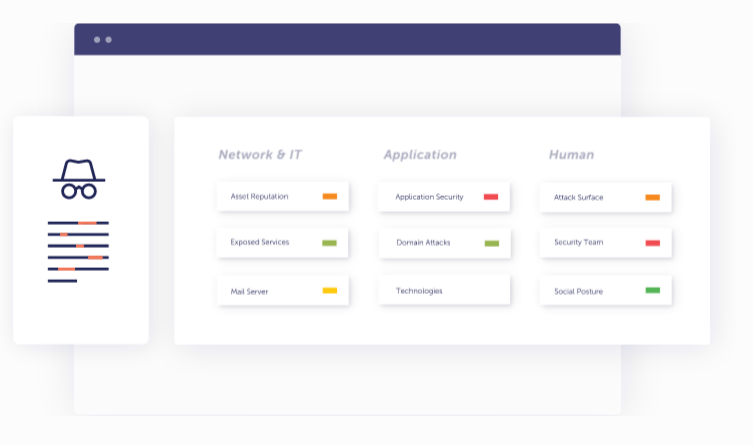
公開IT資産に関する情報の収集やセキュリティにおけるベストプラクティスの欠如など、何百ものテストを実行します。テストは、3つの異なるレイヤーを評価するために実行されます。
- ネットワークとIT
Web、電子メール、DNSサーバー、TLSプロトコル、資産評価、クラウドソリューション、その他の公開サービス
- アプリケーション
Webアプリケーション、CMS、ドメイン攻撃など
- 人間
従業員のアタックサーフェス、SNS利用状況、専任セキュリティチームの有無など
主な機能
- 正確な評価
検出データが不正確であると感じた場合、クリックするだけで簡単に調査結果に異議を唱えることができます。Panoraysは24時間以内に内部でデータを検証し、請求を承認または却下し、調査結果を更新します。それに応じて、サプライヤーの評価が自動的に更新されます。
- ヒューマンファクター
ソーシャルメディアの存在や従業員のセキュリティ意識など、サイバーセキュリティ評価を計算する際に、人間の行動が持つ影響も考慮する唯一のプラットフォームです。
- 継続的なモニタリング
サードパーティを継続的に監視および評価し、セキュリティの変更やサードパーティへの侵害に関する緊急アラートを受け取ります。
- サードパーティおよびフォースパーティの検出
サードパーティを自動的に検出することで時間を節約します。また、登録されたサプライヤーのサードパーティ(フォースパーティとも呼ばれます)も自動的に検出します。
- ダークウェブの調査
ハッカーフォーラムやダークウェブマーケットでの、サードパーティに関する言及をチェックし、サプライチェーンに対する実在の脅威情報をリアルタイムで提供します。
- 検証済みの評価
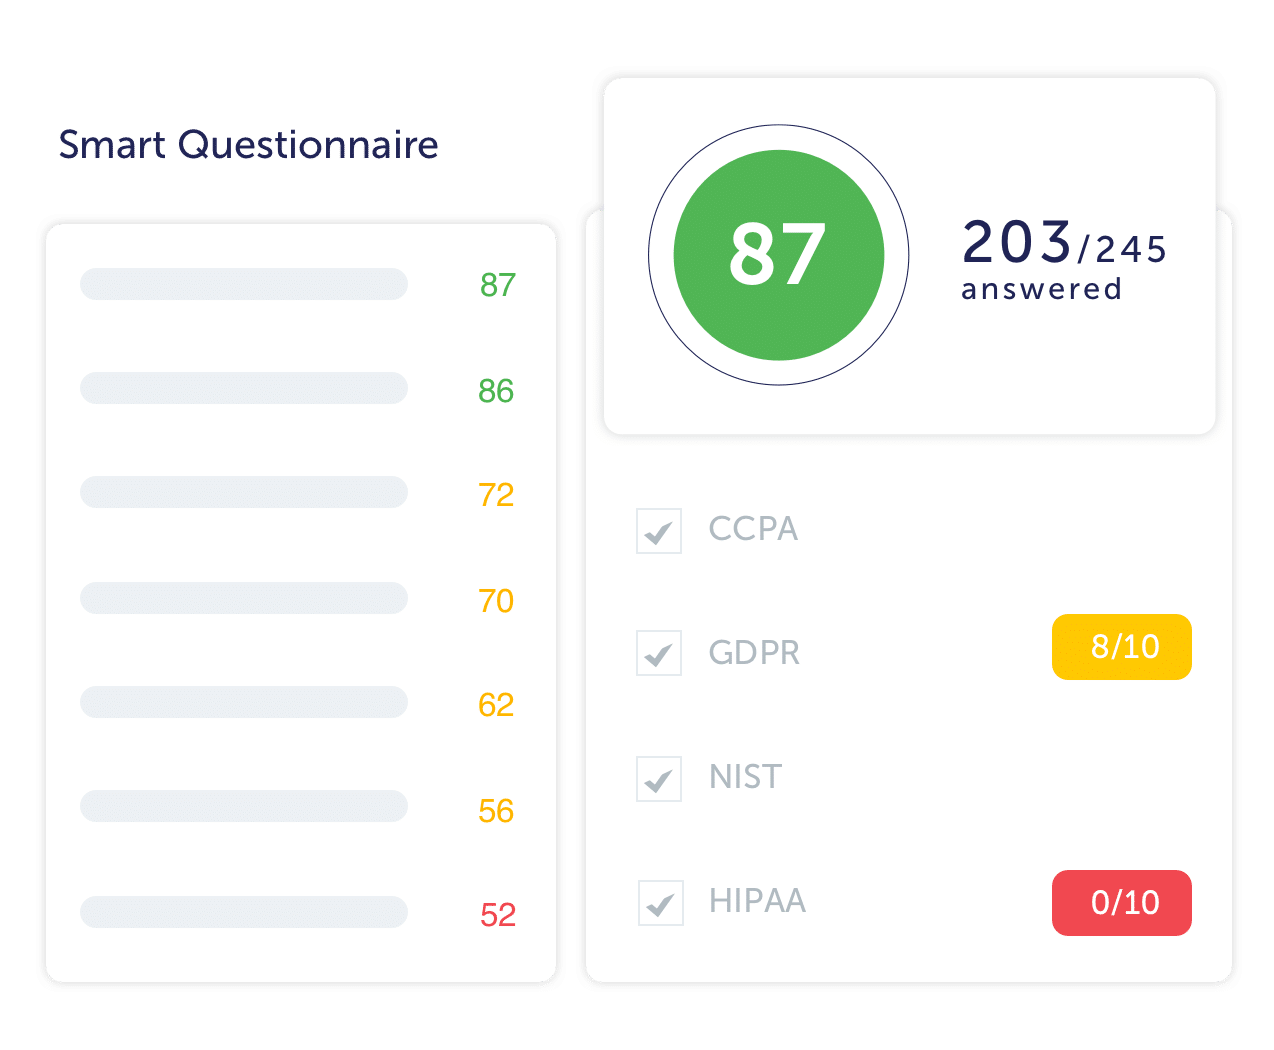
外部アタックサーフェス評価と自動調査票の両方を提供するプラットフォームです。各評価方式が補完しあうことにより、サプライヤーのリスクを正確に把握するための検証を可能にします。
EASMとの違いについて
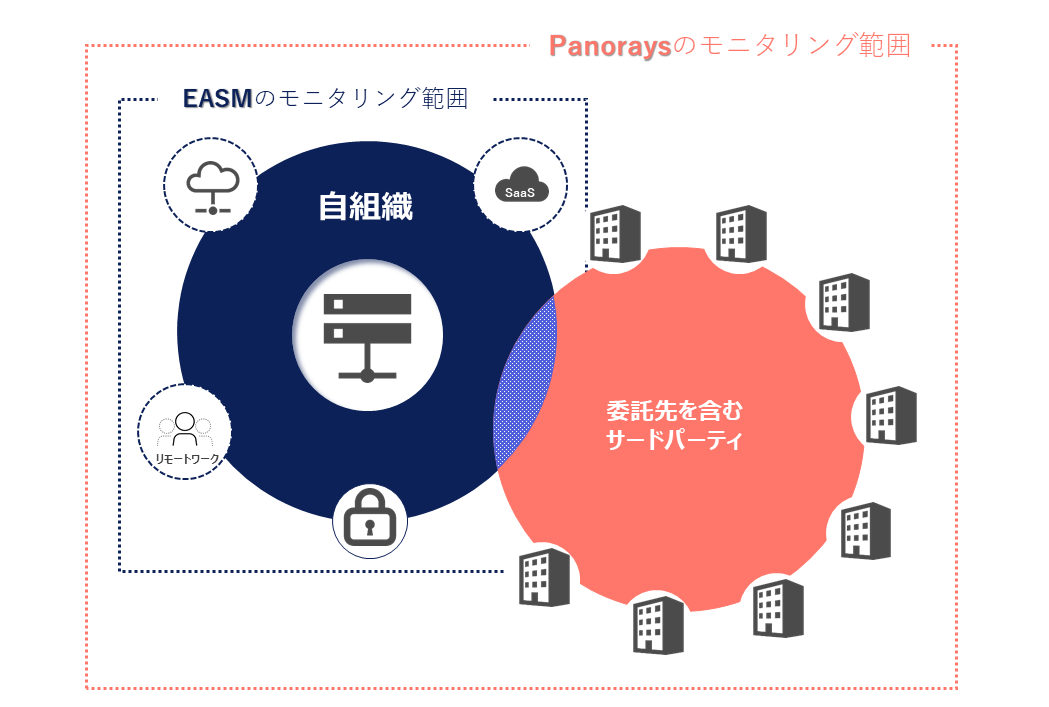
Panoraysをご紹介するときに、時折、聞かれるのが「EASMツールと何が違う?」という声です。
評価対象やPanoraysならではの内部評価など、EASMとの違いについて、下記にて分かりやすくご説明させていただきます。
Panoraysのその他の機能について知りたい
Panorays概要資料、デモ、商談、料金・お見積り
Panorays関連のお役立ち資料はこちら
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る

詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る
詳しく見る