見えないリスクを、確かな安心に
Cyber Risk Assessment
サイバーリスク
アセスメントサービス
インシデント対応支援にも携わる経験豊富なコンサルタントが、
セキュリティ対策状況の可視化とともに、お客さま環境などを考慮した解決策を提示します。
A SAFER
TOMORROW
TOGETHER
豊富な経験を持つ
専門コンサルタント
リスクの可視化で
現状を明確に
実効性のある
解決策をご提案
高度化・多様化する
サイバー攻撃
近年のサイバー攻撃は、企業の情報を暗号化して金銭を要求する「ランサムウェア攻撃」や、特定企業を執拗に狙う「標的型攻撃」など多種多様です。特にセキュリティ対策に弱点のある取引先などが攻撃経路として狙われ、被害が拡大する「サプライチェーンの弱点を悪用した攻撃」も多く、重大な影響が出ています。
一部のセキュリティ対策の漏れや不備が、セキュリティインシデントを誘発します。不正アクセスを許してしまうと、事故調査費用などの金銭的損失や、基幹システム停止に伴う事業停止など、ダメージは広範囲に及ぶおそれがあります。
インシデントが発生した場合の企業への影響例
- 取引先、顧客からの損害賠償請求
- 事故調査費用
- 基幹システムの停止による事業停止
- 従業員の士気低下
- 顧客の流出や得意先からの受注停止
- 株価の低下
- 会社法による善管注意義務違反
- 個人情報保護法違反
このような事態が起こる前に
このようなお悩みに
寄り添います
ISSUES
よくあるお悩み・課題
- 01
自社の対策が最近のサイバー攻撃に
耐えうるレベルなのか分からない - 02
取るべきセキュリティ対策とその優先順位が分からない
- 03
セキュリティ対策への投資や人員体制は自社に合っているのか
- 04
経営層のセキュリティに対する危機感が弱く、予算が下りない
- 05
自社のセキュリティ対策について
課題・弱点を分析・評価してほしい
サイバーリスク
アセスメント
リスクを見える化し、
次の一手につなげる
SOLUTIONS
解決できること

現状の対策を調査・評価し、
課題や弱点(脆弱性)を洗い出す
自社が取るべきセキュリティ対策と
優先順位を明らかにする
現在の対策が最新のサイバー攻撃に
対して有効かを確認する
目標対策レベルとのギャップ、予算や
人的リソースの適正を把握する
客観的な評価結果を経営層と
共有し、投資判断につなげる
CYBER RISK ASSESSMENT SERVICE
SOMPO サイバーリスクアセスメントのご紹介
リスクの可視化による現状把握、
最新の脅威を踏まえたリスク評価と対策の立案をサポート
当社のセキュリティ専門のコンサルタントチームが、独自のリスク分析フレームワークに基づいたリスクアセスメントにより、セキュリティ上の課題とリスクを可視化し、改善に向けたロードマップ案の作成につなげることを目的に、貴社の現状を把握・分析するサービスです。
お見積り・お問い合わせ→お客さま
- セキュリティ関連文書類の準備
- チェックシートにて現状の対策をご回答
- ヒアリングMTGへご参加

分析・評価
レポーティング
当社コンサルタントチーム
- リスク分析と課題抽出
- 推奨対策・ロードマップ案検討
- アセスメント報告書作成
POINT
セキュリティの専門家による第三者観点でのリスクアセスメントを実施することで、
自社では気づかないリスクの洗い出しまで可能となります。
FEATURES
SOMPOならではの特徴
2つの評価軸を採用し
精度の高い評価を実現
評価基準には、「成熟度」と「セキュリティリスク」の2軸を採用します。セキュリティ推進体制面とシステム的側面では異なる評価軸を用いることで、各々に適した評価が可能となります。
評価基準を見る→
お客さまの環境に合わせた
具体的な対策案を提示
教科書通りの模範的な対策のみを提案するのではなく、お客さまの環境や運用を考慮した具体的な対策案を提示します。それにより、実効性の高いロードマップ案を策定します。
フレームワークを見る→
現状調査結果を活用し
運用見直し・改善活動も可能
ヒアリングで現状の対策や運用状況をとりまとめ、課題を洗い出します。指摘事項に上がらない項目についてもチェックシートを基に、運用見直しや改善活動にも活用いただけます。
成果物を見る→3 PERSPECTIVES
経営・技術・運用の3つの観点から、リスクを総合的に評価
経営的観点
運用的観点
技術的観点
アセスメント
ASSESSMENT
経営的観点
- セキュリティ対策をコストではなく「投資」として捉えられる
- 場当たり的な対応ではなく、予算を適切に割り当てられる
- リスクと影響度の指標から、対策箇所と優先順位を明確にできる
- 取り組みの開示により、取引先・ステークホルダーからの信頼性が向上
運用的観点
- インシデントにつながりかねない運用の不備を発見
- 不備の原因を追及し、根本的な解決策を見出す
例パッチ未適用→ルール不備→リソース不足→予算不足
技術的観点
- サイバー攻撃や内部不正の脅威に対する、現状対策の有効性を客観的に評価
- 自社で気付いていない脆弱性を洗い出す
- 問題解決のための強化策・対策を明確にする
CONTACT
サイバーリスクアセスメントサービスについて
まずはご相談ください
貴社の状況や課題をヒアリングし、最適な進め方をご提案します。
どのようなことでも、お気軽にお問い合わせください。
HOW IT WORKS
見えないリスクを、確かな安心に。
SOMPO CYBER SECURITYの専門チームで形成されたサイバーリスクアセスメントサービス

EVALUATION CRITERIA
アセスメントの評価基準
セキュリティ推進体制については組織としてのセキュリティ対策の取り組み度合いを「成熟度」として評価をします。
一方、取り組み度合いだけではお客さま環境がサイバー攻撃に耐えうるセキュリティ対策を実施してるかどうかを判定することは困難です。
そのため、システム的側面についてのセキュリティ対策の有効性確認などは、脅威ベースでの「リスク」を評価基準とします。
セキュリティ推進体制面
組織体制の成熟度評価
国内外の規格・ガイドラインを基準に組織の取り組み度合いを評価します。
 NIST SP800-171
 サイバーセキュリティ
経営ガイドライン
 ISMS/ISO27001
 NIST CSF
例規定類の不備・従業員への教育が不十分
成熟度
(組織の取組み)
セキュリティ
リスク
(脅威ベース)
2つの視点で総合的に評価
システム的側面
脅威ベースによるリスク評価
実際の脅威情報やセキュリティ事故事例を基準に、対策の有効性を評価します。
 IPA 情報セキュリティ10大脅威
 MITRE ATT&CK
世の中のセキュリティ事故事例
例未知のマルウェア対策が出来ていない
FRAMEWORK / CHECKSHEET
アセスメントフレームワーク/チェックシート
各種規格基準・ガイドラインをベースに
当社独自のチェックシートにより、お客さまの課題を抽出
課題・リスクの調査は100項目超からなるセキュリティに関するチェックシートへ回答いただくことから始めます。
チェックシートの項目は様々なセキュリティ関連規格の要求事項に当社独自のノウハウを組み込んで構成しています。
当社独自フレームワーク(SOMPO-CSF)

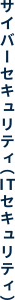
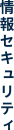
概念的
具体的
NIST
SP800-171
サイバーセキュリティ
経営ガイドライン
ISMS/
ISO27001
 PCI DSS
FISC
NIST CSF
CSF
※ SOMPO-Cyber Security Framework
 反映
チェックシートによる評価項目
- セキュリティガバナンス
- インシデント対応
- 物理的対策
- ネットワークセキュリティ
- インフラセキュリティ
- アプリケーションセキュリティ
- アイデンティティマネジメント
DELIVERABLES
成果物サンプル
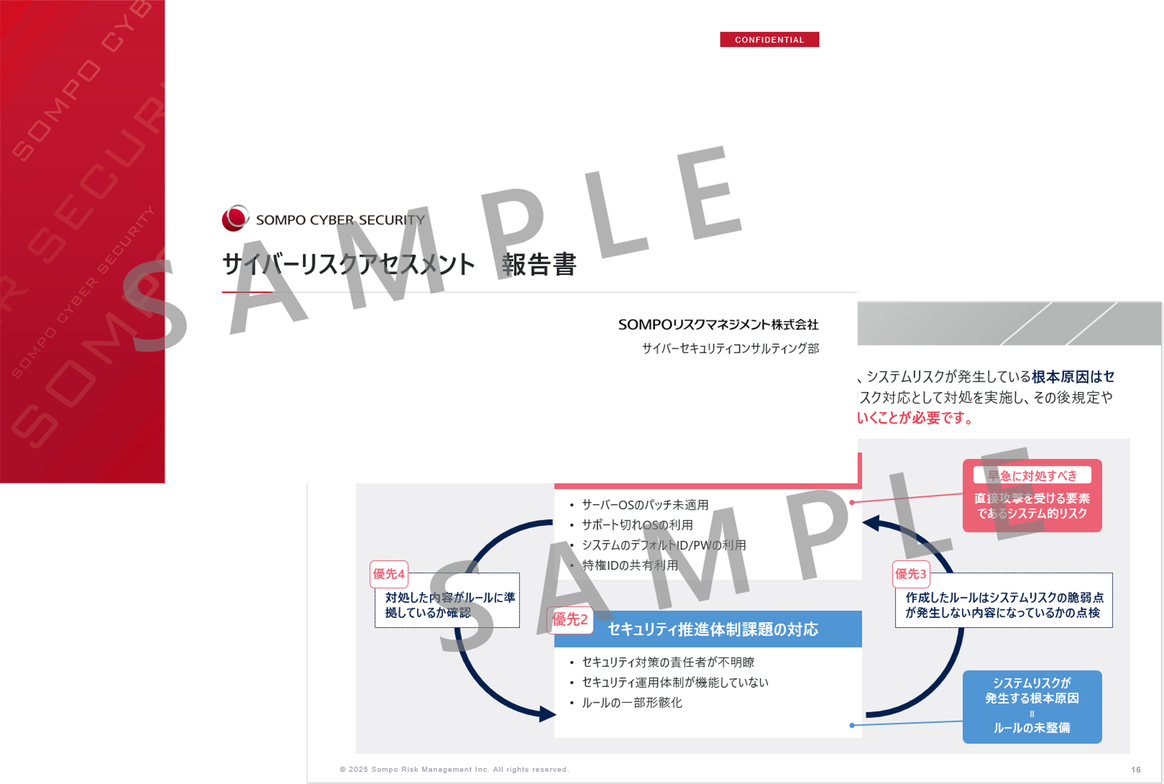
表紙/ 総合評価(エグゼクティブサマリ)
POINT
エグゼクティブサマリでは、経営層向けに現状の課題・リスク及び会社としての今後の取り組み方針などを分かりやすくまとめてご報告します。
PROCESS
アセスメントの流れ
アセスメントはヒアリングとディスカッションによる机上調査により実施します。
キックオフから報告会実施まで、約3ヶ月程度を想定しています。
キックオフ
事前準備
現状確認
分析と課題抽出
対策の検討
ご報告
お客さま
SOMPOリスクマネジメント
01キックオフ
プロジェクトの開始
プロジェクト概要・スケジュールの確認
02事前準備
チェックシートへ現状の対策状況をご記入
お客さまのセキュリティ関連文書を確認
03現状確認
チェックシートのご回答を基にお客さまへ現状確認
・チェックシートの回答を深掘り ・ネットワーク俯瞰図の作成
04分析と課題抽出
リスク分析と課題の抽出
ディスカッション05対策の検討
・リスク低減策の検討
・推奨対策の優先順位付け
・ロードマップ案の検討
06ご報告
アセスメント結果のご報告
多種多様な業界のリスク評価・改善を支援
業界特性や組織規模に応じたアセスメントにより、 実効性のある対策立案と改善活動をご支援しています。
VOICE
お客さまの声
業種・規模を問わず様々なお客さまにご利用いただいています。
「根拠をもって目標レベルまでの投資額を定めることができた」
リスクアセスメントを通じて自社取り組みの棚卸ができ、対策の見落としや「できている」という思い込みにも気づけました。第三者目線の評価により根拠をもって投資額を定められ、報告書はセキュリティ部門と経営層の共通認識づくりにも役立ちました。
「次年度のセキュリティ対策の予算化が円滑に」
セキュリティの課題と対策案がわかりやすくまとめられていたため、次年度の予算化が円滑に進みました。報告書を経営層に説明し自社のリスクを理解してもらうことで、会社としてのセキュリティへの取組姿勢が変わりました。
「フレキシブルな対応を行ってくれて良かった」
セキュリティの専門家に俯瞰的にリスクを評価してもらえ、具体的に何をしていけばよいのかが把握できた点は良かったです。リソースや予算感に応じた料金の見直しなど、フレキシブルな対応を行ってくれました。
「自社内では気付けない点も含めて網羅的に洗い出せた」
自社内では気付けない点も含めて網羅的に洗い出せたこと、それに対してのアドバイスを今後の方針を判断していくための土台とすることができました。
「会社の状況について各々の立場として知りたい内容になっていた」
報告書は現場担当者向け(具体的)と経営層向け(総評を端的に)に分けてまとめられており、それぞれの立場で知りたい内容を把握することができました。
01 / 05
CONTACT
ご相談・お問い合わせ
サイバーセキュリティお役立ち資料のご紹介
詳しく見る
詳しく見る
詳しく見る
詳しく見る

詳しく見る
詳しく見る
詳しく見る