相次ぐサイバー攻撃と大規模情報漏えい、関係機関も注意喚起 ~ 組織が今、確認すべきセキュリティ対策 ~(後編)(10/21)

昨今、世間を揺るがしている大規模なサイバーインシデントについて、前編・後編の2回にわたりお届けしています。
サイバーセキュリティの最前線で、20年以上の実務経験をもち、現在はSOMPO CYBER SECURITYでコンサルタントを務める私、山田 淳二が「相次ぐサイバー攻撃と大規模情報漏えい、関係機関も注意喚起 ~ 組織が今、確認すべきセキュリティ対策 ~」と題し、本テーマを独自の視点で紐解きます。
前編では、急増する大規模インシデントの傾向や、自組織の「境界線内」にある公開システムの脆弱性・不要な個人データの点検ポイントを確認しました。
しかし、仮に自組織の境界線内の対策が完璧であっても、それだけで顧客情報や事業を守りきれないのが現実です。なぜなら、前編で触れた大規模事案を見てもわかるように、今や、顧客情報は委託先の端末に保存され、業務基盤がクラウド上に展開され、「自社の境界線の外」が攻撃の足がかりになっているからです。
後編では、この「自社の境界線の外」に広がるサプライチェーンやクラウドのリスク管理、そしてサイバーセキュリティをIT部門任せにしないための経営のリーダーシップについて解説します。
「明日は我が身」という緊迫した状況を乗り越えるため、実務の羅針盤として本コラムをお役立ていただけますと幸いです。
委託先・クラウドの向こう側 ― 「任せたつもり」が一番の落とし穴
顧客管理、問い合わせ対応、マーケティングツール、決済サービス、クラウドサービス。
現代のあらゆる組織活動は、多くの外部事業者に支えられています。顧客情報が委託先の端末に一時的に保存されたり、外部サービス上で処理されたりすることも珍しくありません。
前編で紹介したエンタメ事業を展開している企業の事案では、委託先の従業員のPC1台に、委託業務の個人データが一時的に保管されていました。同社は、自組織システムへの影響は確認されていないとしています。金融業の事案も、問い合わせ管理に使う委託先のサーバーが攻撃されたもので、同社システムへの不正アクセスは確認されていません。いずれも原因は調査中で、すべての事案に同じ構造の問題があるとは断定できませんが、どちらも、委託元から見えにくい場所で起きた事案であることは共通しています。
外部サービスを使うこと自体が問題なのではありません。
気をつけたいのは、業務を委託したことで、リスク管理まで任せたつもりになってしまうことです。個人情報保護法は、個人データの取扱いを外部の事業者に委託する場合、委託元に対して委託先の適切な監督を義務付けています(第25条)。
しかし、クラウドサービス等の利用については注意が必要です。
なぜなら、サービス提供者が個人データの取扱いに含まれるような処理(データの中身を確認・加工するなど)を担う場合は法的な「委託」に該当する可能性が高くなりますが、システム基盤のみを貸し出すようなサービス提供では、必ずしも「委託」に該当しないケースもあるためです。そのため、「法的に委託かどうか」に限らず、情報をクラウドに置く以上、技術的なリスク管理の責任は利用者である自組織にあるという点をしっかりと認識することが大切です。
実際、多くのクラウドサービスでは、サービス提供者と利用者でセキュリティ責任を分担する「責任共有モデル」が採用されています。
このモデルにおいて、「サービス提供者に対策を任せたつもり」になっていても、アカウント設定や権限管理、アクセスログの監視といった「利用者(自組織)の責任範囲」に不備があれば、情報漏えいは防げません。
したがって、委託先管理としての監督義務と、クラウドサービスを安全に利用するための利用者(自組織)の管理責任の両面から、利用形態と対策状況を見を見直すことが求められます。
とはいえ、委託先の数が多い企業ほど、すべてを細かく監督するのは現実的ではないでしょう。まずは、リスクに応じて、次の4点を確かめることから始めましょう。
- どのような情報を、どこに、どれだけの期間保管・処理しているか
- 誰が情報にアクセスでき、どのような対策を実施しているか
- インシデントが発生したとき、誰が誰に連絡し、調査や被害範囲の特定にどう協力するか
- インシデントが発生したとき、顧客への通知や公表をどう連携するか
クラウドサービスでは、サービス提供者が担う対策と、利用者が担う対策を分けて考えます。
サービス自体の安全性が高くても、利用者のアカウント管理や権限設定が甘ければ、リスクは残ります。IPAも、利用している外部サービスを、部署単位で使っているものも含めて洗い出すよう求めています。
自組織のネットワークと端末を守っただけでは、情報全体を守ったことにはなりません。情報がどこにあり、どう扱われているのか。その全体像をつかむことが、実効性のあるリスク管理の出発点です。そして、全体像をつかんだ上で問われるのが、「起きてしまったとき、動けるか」です。
セキュリティは、IT部門の課題から経営の課題へ
ここまで、関係機関の注意喚起を順にたどってきました。示している課題はそれぞれ違って見えますが、根っこは同じです。
経営に求められるのは、「対策をしました」という報告を受けることだけではありません。リスクを把握し、必要な判断を行い、その対策が実際に機能しているかを確かめることです。
IPAも今回、経営者に対し、サイバーセキュリティリスクを自組織のリスクマネジメントの重要課題と認識し、自らのリーダーシップで対策を進めるよう求めています。
例えば、情報システム部門から「来期のセキュリティ予算として〇〇万円の増額が必要です」と要求が上がってきたとします。その時、経営者は「なぜそんなに高いのか?」とコストを渋るのではなく、「その投資によって、当社のどの『事業リスク(操業停止、信頼失墜等)』が、どの程度低減されるのか?」と問い返せているでしょうか。
インシデントが発生したとき、「技術部門が投資を渋られたせいだ」と言い訳しても、失われた信用は戻りません。セキュリティを単なる「ITコスト」ではなく、「事業継続のための戦略的投資」と捉え、技術部門と経営層がビジネスの言葉で対話することが不可欠です。
さらに昨今では、サイバー攻撃の裏側で「AIによる自動化」が急速に進んでいることが観測されています。攻撃者はAIを駆使し、標的の脆弱性を自動で探索し、発見から極めて短い時間で侵入・搾取を完了させる能力を手に入れています。
このように、敵のスピードが劇的に向上している環境下において、企業に求められるのは、足元の基本対策を愚直に実行することに加えて、万が一の「異常」を1秒でも早く検知し、対処を完了するまでの時間を短縮する、防御のスピード向上です。だからこそ、経営層が主体となって組織の現状を把握し、ボトルネックを解消しなければなりません。その建設的な対話の第一歩として、経営層は次の5つの問いを自問し、担当部門へ投げかけてみてください。
経営層が担当部門と交わすべき「5つの問いと着眼点」
1. アセットの把握
経営者の視点(背景と着眼点):インターネット上に公開している「全ての窓口(システム・API・管理外のサービス)を100%把握し、コントロールできているか?
多くの漏えいインシデントは、IT部門が認識していない古い検証環境や、委託先が独自に構築したAPIから発生しています。これは「把握していないものは守れない」という原則のもと、自組織の管理下に「死角」が存在しないかを技術部門に確認するための問いです。昨今では、スマートフォンアプリを解析してバックエンドのAPIを直接攻撃する手法(NICTが注意喚起する『A2B攻撃』など)も確認されており、Webサイトだけでなくアプリの裏側にあるAPIの把握が急務です。
2. 委託先・サプライチェーン
委託先や利用しているクラウドサービスで「もし今、情報漏えいが起きたら」、当社への第一報は誰から、何分以内に届く契約と運用になっているか?
経営者の視点(背景と着眼点):
セキュリティを委託先任せにすることはできません。有事の際、委託先から自組織へ迅速に情報が開示され、自組織主導で顧客対応や公表を行える具体的な「報告ラインと猶予時間(SLA)」が機能しているかを確認します。
3. データの最小化(ライフサイクル)
うちが保有する個人データや機密情報のうち、過去1年以上アクセスされておらず、本来『今すぐ消去、または隔離すべきデータ』はどれだけ眠っているか?
経営者の視点(背景と着眼点):
攻撃者は侵入後、サーバー内のデータを一括で持ち出します。不要なデータを「持っているだけ」で被害規模は肥大化します。データのライフサイクル管理(廃棄ルール)が形骸化していないか、保有データ自体を減らす意思決定を促します。
4. 事態の早期検知
万が一、悪意ある第三者がうちの重要サーバーやAPIに不正アクセスを試みた場合、それを「数時間以内に検知して遮断できる仕組み」は現在機能しているか?
経営者の視点(背景と着眼点):
AIによって高速化された攻撃に対抗するには、人の手による週次の点検では間に合いません。不審なアクセスをリアルタイムに近い速度で自動検知し、即座に通信を遮断・隔離できるだけの技術的な盾が備わっているかを問います。近年の事案では、侵害検知から初回公表までの中央値が『わずか1日』に短縮しているという観測もあり、平時に手順が決まっていなければ、被害の拡大は避けられません。
5. 初動と事業継続(レジリエンス)
システムが完全に停止した、あるいは大規模な情報漏えいが発覚したその日、経営者である私は「どの事業を優先して継続し、誰に、どのタイミングで最初の謝罪と報告を行うか」の判断基準(プレイブック)を持っているか?
経営者の視点(背景と着眼点):
技術的な復旧はIT部門の領分ですが、事業継続の優先順位判断、法的報告(個人情報保護委員会への報告期限など)、社会的信用の防衛は経営陣の責任です。有事における経営判断の手順が、平時の訓練などを通じて確立されているかを確かめます。
リスクをゼロにすることはできません。それでも、侵入される可能性を下げ、気づくまでの時間を縮め、窃取される情報を限定し、インシデント後の対応を速めることはできます。技術対策、データ管理、委託先管理、法令対応、インシデント対応を別々の施策にせず、一つのリスク管理の仕組みとしてつなげていきましょう。
これら5つの問いは、一朝一夕に解決できるものではありません。
しかし、だからといって「時間があるときに検討しよう」と先送りにしていては、AIを駆使する攻撃者のスピードに到底追いつくことはできません。では、中長期的なレジリエンス(回復力)を高めていくために、私たちは「今日、この瞬間」から何を始めるべきなのでしょうか。まずは、コストをかけずに今すぐ着手できる「4つのファーストステップ」から進めてみてください。
すぐにできる4つのステップ
大きな投資を決める前に、まず足元を確かめましょう。IPAの資料などを踏まえると、次の4つが出発点になります。
1. 外部公開しているシステムの棚卸し
社内向けのツールも含め、公開しているアプリケーションやサービスを洗い出し、ログを保全したうえで、直近の記録から優先的に調査し、侵害が疑われる時期や保存状況に応じて対象期間を広げる。
2. 外部サービスと委託先の棚卸し
利用しているクラウドや委託先と、そこにある情報を洗い出し、作った覚えのないアカウントや、無効化したはずなのに有効なアカウントがないかを確認する。3. 持ちすぎている情報の見直し
退会者や契約の終わった方の情報、重複して保存している情報について、保有の必要性を判断する。4. 初動の役割の確認
インシデントが発生したとき、誰が法的判断を行い、誰が公表と顧客説明を担うのかを、経営層を含めて決めておく。最後に
前編の冒頭の問いに戻ります。
自組織の顧客情報が漏えいしたら、被害をどの程度で抑えられるのか...
委託先が攻撃を受けたら、影響を適切に把握し、関係各所への説明や事業継続の判断を迅速に行えるのか...
その答えは、インシデントが起きる前の備えで決まります。
いまや「インシデントは発生するもの」という前提で経営の舵を取らねばなりません。
重要なのは、攻撃を完全に防ぐことではなく、「被害を最小限に抑え、迅速に復旧し、いかなる状況下でも事業を前進させ続ける力」― すなわち「サイバーレジリエンス(回復力)」を組織に根付かせることです。
本コラムで提示した「問い」は、担当部門への丸投げを防ぎ、組織の回復力を高めるためのコンパスに他なりません。顧客からの信頼、そして企業の未来を守るために、今日から担当部門との『対話』を始めていただきたいと思います。
参考資料
本コラムで取り上げた注意喚起や資料は、以下の関係機関の一次資料でご確認ください(2026年10月10日時点)。
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)(2026年10月8日公開、9日更新)
- 個人情報保護委員会:大規模な漏えい等事案を踏まえた対応について(注意喚起)(2026年10月7日)。あわせてWARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~(改訂版)、漏えいなどの対応とお役立ち資料、委託先管理に関する着眼点
- IPA:不正アクセスによる漏えいなどの事案を踏まえ、速やかに実施すべき対策などについて(2026年10月9日)。外部公開アプリケーション、外部サービス、アカウント、ログ、保有データの点検項目が具体的に示されています。
- 国家サイバー統括室(NCO):不正アクセスによる漏えいなどの事案を踏まえた対応について(PDF)(2026年10月9日)。「サイバーセキュリティ関係法令Q&AハンドブックVer.3.0」(2026年10月公開)は、国家サイバー統括室のウェブサイトで公開されています。
各社の事案の件数や状況は、各社が公表した最新の資料でご確認ください。調査の進展により、内容が更新される可能性があります。
上席コンサルタント 情報処理安全確保支援士
サイバーリスクアセスメントサービスのご紹介
SOMPO CYBER SECURITYでは、セキュリティ対策の第一歩であるリスクの可視化による現状把握、それに続く効果的な対策計画の立案をサポートするサイバーリスクアセスメント コンサルティングサービスを提供しています。
アセスメントの実施概要と流れ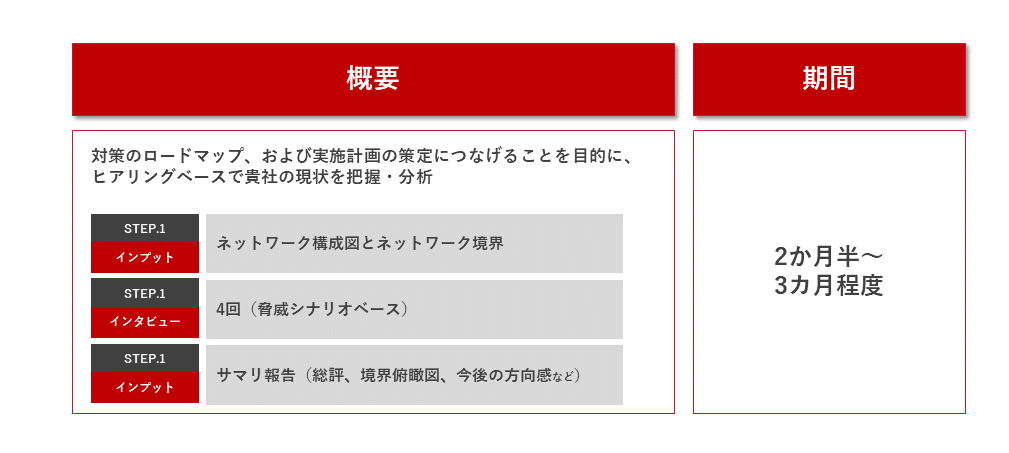
今回は代表的なリスクアセスメントサービスを事例として紹介していますが、サイバーリスクアセスメント コンサルティングサービスでは、他にもペネトレーションテストなど、各組織のニーズと予算に合わせた組み合わせでご利用いただけるよう、豊富なオプションをご用意しています。
ぜひ利用に向けてご検討ください。
認証情報漏えいチェックサービス(無料)のご紹介
簡易チェックを行い、デモンストレーションをご覧頂くことで、貴組織における認証情報の漏洩の有無や傾向をご覧頂けます。
SOMPO CYBER SECURITYでは、コラムやお役立ち資料、セミナー情報などを随時メールマガジンにて配信しています。ご登録がまだの方は下記のボタンより是非ご登録ください。