1. HOME
  2. サービス一覧
  3. 脆弱性診断サービス
  4. クラウドセキュリティ診断

脆弱性診断サービス

クラウドセキュリティ診断

クラウド環境では、事業者側の責任とは別に、利用者側の設定・権限管理が安全のカギを握ります。設定ひとつで全データが外部に露出する危険性があることを理解した上での利用が重要です。

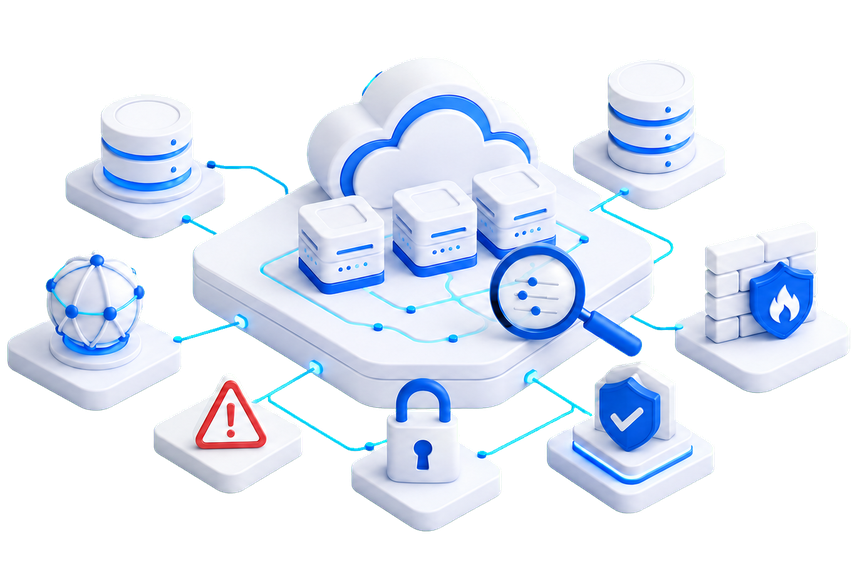
クラウドセキュリティ診断のイメージ図

Risks

クラウドセキュリティ診断で
可視化できる代表的なリスク

クラウドセキュリティ診断は、AWS・Azure・GCP・OCIのクラウド環境における設定不備・権限設計の欠陥・データ保護の抜け穴を精査します。「クラウドだから安全」という思い込みが最大のリスク。設定ミスによる情報漏えいはクラウド起因のインシデントの大半を占めており、継続的な診断と是正が不可欠です。

クラウド環境の脆弱性のイメージ図

ID・アクセス管理 (IAM) の脅威

  • EXCESSIVE ACCESS PRIVILEGES

    過剰な権限の付与

    ユーザーやサービスに必要以上の権限(管理者権限など)を付与していると、IDが侵害された際に被害が拡大する恐れがある。

  • MISSING MULTI-FACTOR AUTHENTICATION

    多要素認証 (MFA) の未設定

    rootアカウントや特権ユーザーにMFAが設定されていない場合、認証情報が漏洩した際に不正アクセスを容易に許してしまう。

ネットワーク設定の脅威

  • SECURITY GROUP MISCONFIGURATION

    不適切なセキュリティグループ設定

    本来不要なポート(管理用ポートなど)がインターネットに公開されていると、外部からの攻撃の侵入口となる可能性がある。

  • OVERLY PERMISSIVE NETWORK ACCESS

    過度に許可された
    ネットワークアクセス

    開発環境から本番環境へのアクセスなど、本来分離すべきネットワーク間のアクセスが許可されていると、侵害が横展開する足がかりになる。

ストレージ設定の脅威

  • PUBLIC STORAGE EXPOSURE

    ストレージ(S3バケットなど)の
    公開設定

    本来非公開であるべきデータストレージが意図せず公開設定になっていると、第三者による機密情報や個人情報の閲覧・窃取につながる。

  • UNENCRYPTED DATA AT REST

    保管データの暗号化不備

    保存されているデータが暗号化されていない場合、万が一アクセスされた際に情報が平文のまま漏洩してしまう。

Features

SOMPO CYBER SECURITY クラウドセキュリティ診断の特長

当社のクラウドセキュリティ診断は、世界的に推奨されている基準やベストプラクティスと、当社が培ってきたシステム運用の経験・ノウハウを組み合わせて実施します。クラウド環境ごとの構成や運用状況を踏まえ、設定不備やセキュリティリスクを的確に洗い出します。

  • 世界基準のセキュリティ水準

    世界的に推奨されているシステム構築基準およびベストプラクティスである「CIS(Center for Internet Security)ベンチマーク」がベース

    CIS(Center for Internet Security)ベンチマーク
  • 最適な診断範囲提案と丁寧なフォローアップ

    当社が培ってきた豊富なノウハウをもとに、お客さまの環境に合わせた最適な診断範囲をご提案。
    診断後も専門コンサルタントによる分かりやすい結果解説と、再診断まで見据えた丁寧なフォローアップ体制が強み。

お客さまの環境に潜むわずかな設定不備やセキュリティリスクも見逃さず
確実な脆弱性診断サービスを提供します。

診断対象や規模に合わせて、最適なプランをご提案します

脆弱性診断サービス

金融機関が選ぶ高品質な診断 専門資格保有者が従事する安心の体制 公的基準を満たした脆弱性診断

Service

クラウドセキュリティ診断サービス

クラウド環境の設定不備や脆弱性を網羅的にチェックし、
不正アクセスや設定ミスによる情報漏えいを防ぐ具体的な対策を提案します。

IaaS / SaaS診断共に2つの診断方式からお選びいただけます

リモート診断(外部からの診断)

インターネット経由で外部から診断を実施

お客様から一時的に付与された閲覧専用の管理者アカウントを利用し、インターネット経由でクラウドの各種設定がベストプラクティスに沿っているかを診断します。

診断担当者 SOMPO CYBER SECURITY
インターネット
IaaS / SaaS
管理画面
オンサイト診断(社内からの診断)

お客さまの社内ネットワークから診断を実施

厳格なセキュリティポリシーをお持ちの場合や、特殊なクラウド環境の場合、診断対象システムの所在地に当社エンジニアが訪問しての診断も可能です。

診断担当者 SOMPO CYBER SECURITY
社内ネットワーク
IaaS / SaaS
管理画面

IaaS診断

クラウド基盤の構成・設定を確認し、アクセス権限やログ・監視、ネットワークなどに潜むセキュリティリスクを洗い出します。

対応サービス

  • Amazon Web Services(AWS)
  • Google Cloud Platform(GCP)
  • Microsoft Azure(Azure)
  • Oracle Cloud Infrastructure(OCI)
IaaS診断のイメージ

診断項目(例:AWS)

クラウド環境を、アイデンティティ/アクセス管理、ログ、監視、ネットワークの観点から診断します。

各項目をクリックし、詳細をご確認いただけます。

診断内容
  • rootアカウント
  • IAMユーザー管理設定(アクセスキー管理、パスワードポリシー、MFA、ポリシー管理、連絡先等)に関する調査
関連リスク例

rootユーザーは最も強い権限を持つAWSアカウントであるため、定期的に利用していると不正な設定変更による情報漏えいの可能性

診断内容
  • AWSの監査ログ取得設定
  • 暗号化設定の調査
  • ログ格納先バケットのアクセスログ取得設定の調査
関連リスク例

ログが無効である場合、不審なAPIや意図していなかったAPIの動作などによる情報漏えい

診断内容
  • 監査ログに対するログメトリクスフィルター・アラーム設定の有無の調査
関連リスク例

インシデント発生時、リアルタイムに把握できない場合、その後の対応に遅れが生じ、被害が拡大

診断内容
  • RDP、SSHへの接続設定(ALL許可)調査
  • デフォルトセキュリティグループの調査
関連リスク例

ポート22はSSHの待ち受けポートの初期値であるため、接続が許可されていると不正アクセスの被害に遭う可能性

※他にも、ご利用のサービスに応じた診断を実施いたします。
SaaS診断

アカウント・認証、データ共有、監査などの設定状況を確認し、情報漏えいにつながる設定不備や運用上のリスクを洗い出します。

対応サービス

  • Microsoft 365(旧Office 365)
  • BOX
  • Zoom
  • Google Workspace(旧G Suite)
  • Salesforce
  • Slack
SaaS診断のイメージ

診断項目(例:Microsoft 365)

対象サービスの設定を、アカウント/認証、データマネジメント、メールセキュリティ、監査、モバイルデバイス管理などの観点から診断します。

各項目をクリックし、詳細をご確認いただけます。

診断内容
  • 管理者ユーザーのMFA設定の調査
  • パスワードリセット設定の調査
  • 認証機能の調査
  • パスワード期限に関する調査
関連リスク例

多要素認証が有効ではない場合、パスワードが流出した際の不正アクセス

診断内容
  • DLPポリシーに関する調査
  • ロックボックス機能の調査
  • 外部ドメイン許可設定の調査
  • 外部ユーザーのよるファイル等の共有設定の調査
  • ファイル共有設定の確認
関連リスク例

意図しない情報公開範囲の設定 / 情報漏えい

診断内容
  • スパムポリシー設定の調査
  • メール転送設定の調査
  • 各種ポリシー設定の調査
  • Exchange Onlineの認証設定の調査
  • マルウェア送信通知設定の確認
関連リスク例

マルウェアを含むような不審なメールをブロックすることができず、端末がマルウェアに感染

診断内容
  • 監査ログ設定の確認
  • 各種レポート機能(Azure AD、メール、パスワードリセット、マルウェア検知、なりすまし等)使用有無の調査
関連リスク例

定期的な確認を実施していない場合、不正アクセスなどの侵害への気づき・対応への遅れ

診断内容
  • モバイルデバイスポリシーの調査
  • パスワード設定の調査
  • 不正アクセス対策設定の確認
関連リスク例

紛失・盗難時に、モバイルデバイスの管理が不十分な場合による情報漏えい

※他にも、お客さまの環境に応じた診断を実施いたします。

診断対象や規模に合わせて、最適なプランをご提案します

脆弱性診断サービス

金融機関が選ぶ高品質な診断 専門資格保有者が従事する安心の体制 公的基準を満たした脆弱性診断

REPORT

診断結果の報告について

診断の結果につきましては、検出された脆弱性の具体的な内容・再現方法・そのリスクや対策方法をなどをまとめたPDFにてご提供いたします。

診断結果報告のイメージ図
  • POINT 01

    対応すべき脆弱性の優先順位が明確

    検出された脆弱性ごとに危険度が記載されているため、対策の優先度が明確

  • POINT 02

    具体的な対策まで提示

    検出された脆弱性への具体的な対策案までご提示

Flow

サービスご提供の流れ

お問い合わせからご報告、再診断まで。各フェーズで担当者が密に連携しながら、貴社にフィットした進行でご提供します。

  1. STEP 01

    事前ヒアリング・お見積

    5~10営業日

    事前に環境のヒアリングやサービスの流れ、スケジュールなどの確認を実施します。

  2. STEP 02

    診断実施(ユーザー環境の設定)

    約1週間

    お客様にてIaaS・SaaSの管理画面へのアクセス許可、診断用アカウントの作成をお願いしております。
    設定マニュアルは事前にご提示いたします。設定後、事前のログイン確認を実施します。

  3. STEP 03

    診断実施

    約1週間

    お客さまから一時的に付与された閲覧専用の管理者アカウントを利用し、インターネット経由でクラウドの各種設定がベストプラクティスに沿っているかの診断、お客さまに設定について確認させていただくヒアリングを組み合わせて実施します。この組合せにより、診断対象システムに対して広範囲かつ精度の高い診断を実現します。

  4. STEP 04

    報告書の作成・ご提出

    10~15営業日

    検出された脆弱性の詳細内容、ビジネスへの影響・リスクを記載した報告書を提出します。
    (推奨される対応策も提供します。)事業運営の観点から推奨される施策等についても提案します。

  5. STEP 05

    報告会

    オプション

    報告書の内容に基づき、検出された脆弱性に対する攻撃方法や対策案、質疑応答や最新の脅威情報など、トレンドも含めた詳細な報告会を実施します。
    専門職ではない経営層にも一緒にご参加いただくことで、社内の危機感の共有と、その後の対策に向けた意思決定をスムーズに行っていただけるメリットがあります。

  6. STEP 06

    再診断

    検出された脆弱性に対し、お客さまによる改修対応等完了後に、再度診断を実施します。
    ※初回診断の報告書のご提出後、3ヶ月以内まで

事業の未来をSOMPO CYBER SECURITYがお守りします

診断対象や規模に合わせて、最適なプランを提案します

脆弱性診断サービス

金融機関が選ぶ高品質な診断 専門資格保有者が従事する安心の体制 公的基準を満たした脆弱性診断